Servidor dedicado con protección anti-ransomware: qué evidencia exigir
Actualizado el 29 de octubre de 2026 · Guía para empresas en México
«Protección anti-ransomware incluida» no significa recuperación garantizada. Antes de contratar un servidor dedicado con esa descripción, distingue qué controles se ofrecen, qué copia está protegida, de dónde procede y qué restauración se ha demostrado. Una copia que no puede borrarse fácilmente puede contener datos afectados; una restauración que termina no prueba que el incidente esté resuelto.
Esta guía ayuda a pedir evidencia y delimitar responsabilidades. No ejecuta pruebas de seguridad, analiza archivos ni autoriza restaurar sistemas reales. Si existe un incidente activo, la evaluación y las decisiones corresponden al equipo de respuesta autorizado; no uses el ejemplo educativo como instrucción para reconectar o sobrescribir equipos.
Conservar, restaurar y confiar no son la misma comprobación
- Conservación de la copia
- Identifica la versión, su retención, quién puede acceder y qué protección existe frente a modificación o borrado. Una etiqueta «inmutable» sin alcance no describe todas esas condiciones.
- Procedencia
- Relaciona la copia con su origen y con otras copias de las que deriva. Tener otra ubicación o una fecha más reciente no convierte una duplicación en una fuente independiente.
- Restaurabilidad demostrada
- Un acta identifica qué versión se restauró, en qué entorno, qué comprobaciones se hicieron y qué resultado se obtuvo. Recuperar archivos no acredita automáticamente una aplicación completa.
- Evaluación del incidente y del destino
- La investigación de la afectación, el tratamiento de su causa y la preparación de un entorno apropiado son cuestiones distintas de poder leer un respaldo. No se deducen de la fecha de la copia ni del éxito de una tarea automática.
La guía del NCSC sobre malware y ransomware destaca la separación de respaldos y la importancia de dispositivos limpios para recuperar. También advierte que la afectación puede ser anterior al descubrimiento. Por eso «copia del día anterior» no equivale a «copia anterior al compromiso».
Qué significa realmente proteger una versión
Un snapshot puede ser útil, pero el nombre no informa por sí solo de aislamiento, retención, control de acceso o recuperación de la aplicación. Debes saber si comparte dependencias y accesos con el entorno original y qué evidencia conserva el servicio sobre cada versión.
Como ejemplo específico, S3 Object Lock aplica protección a versiones de objetos; pueden coexistir versiones nuevas. Su documentación no acredita que una versión sea correcta, esté libre de afectación o incluya todo lo necesario para recuperar una aplicación. Tampoco demuestra que un proveedor concreto utilice ese producto.
Evita sustituir estas preguntas por una frecuencia universal de snapshots o un número de días de retención. La política depende de los datos, las obligaciones aplicables, el riesgo y las pruebas acordadas. Esta página no prescribe intervalos ni asegura volver a operar en minutos.
Tablero de procedencia: tres copias, evidencias diferentes
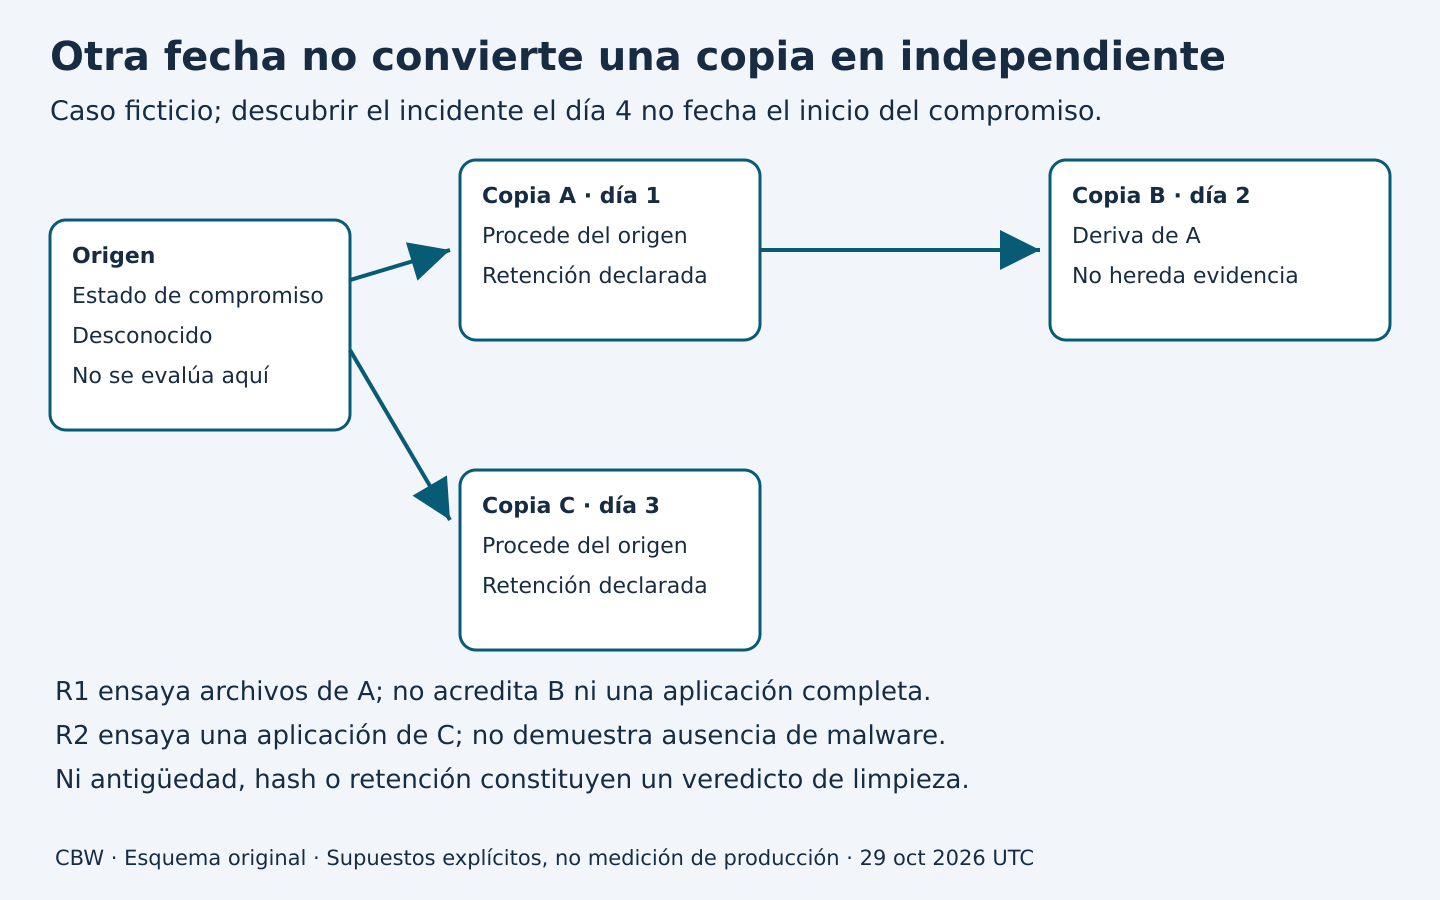
Todo el escenario es ficticio. A se obtiene del origen el día 1; B deriva de A el día 2; C se obtiene del origen el día 3. El descubrimiento ocurre el día 4, pero no se conoce cuándo comenzó la afectación. Ninguna de esas fechas permite declarar una copia limpia o comprometida.
Explorar procedencia y evidencia de copias ficticias
Abre un recurso separado de este artículo. Los controles y resultados funcionan localmente en tu navegador con ejemplos ficticios; no se envían datos a terceros.
Abrir la herramienta interactiva
Incluye reinicio y descarga local del resultado. No comprueba un servidor ni valida un proveedor real. Puedes volver a esta guía desde el recurso.
El recurso enlazado permite seleccionar la copia y contrastar actas ilustrativas. R1 documenta un ensayo de archivos de A; R2, un ensayo de aplicación de C. Una opción desconocida representa falta de evidencia. La protección de la copia, la evaluación declarada del entorno y la valoración declarada del incidente se muestran por separado. Ni completar todas las declaraciones ni elegir un acta produce aprobación de recuperación.
Resolver el mismo caso en papel
- Dibuja origen → A → B y, en otra rama, origen → C. Anota los días sin inventar la fecha de inicio del compromiso.
- Vincula R1 exclusivamente con A y su alcance «archivos». No lo conviertas en una prueba de toda la aplicación ni lo heredes a B por ser descendiente.
- Vincula R2 con C y su alcance de aplicación declarado. Comprueba qué componentes y resultados cubre el acta: el rótulo no sustituye su contenido.
- Para cada copia, registra por separado protección, entorno de evaluación y valoración del incidente. Usa «desconocido» cuando no hay evidencia; no lo cambies por «no existe» ni por «correcto».
- Escribe la pregunta pendiente y su responsable. El resultado es un mapa para revisión humana, no una orden de restauración.
B puede conservar contenido de A aunque su fecha sea posterior. Un ensayo de C tampoco describe A. Esta distinción evita contar tres archivos como tres puntos de recuperación independientes y evita reutilizar un informe fuera de su alcance.
Cómo leer un acta de restauración sin exagerar su resultado
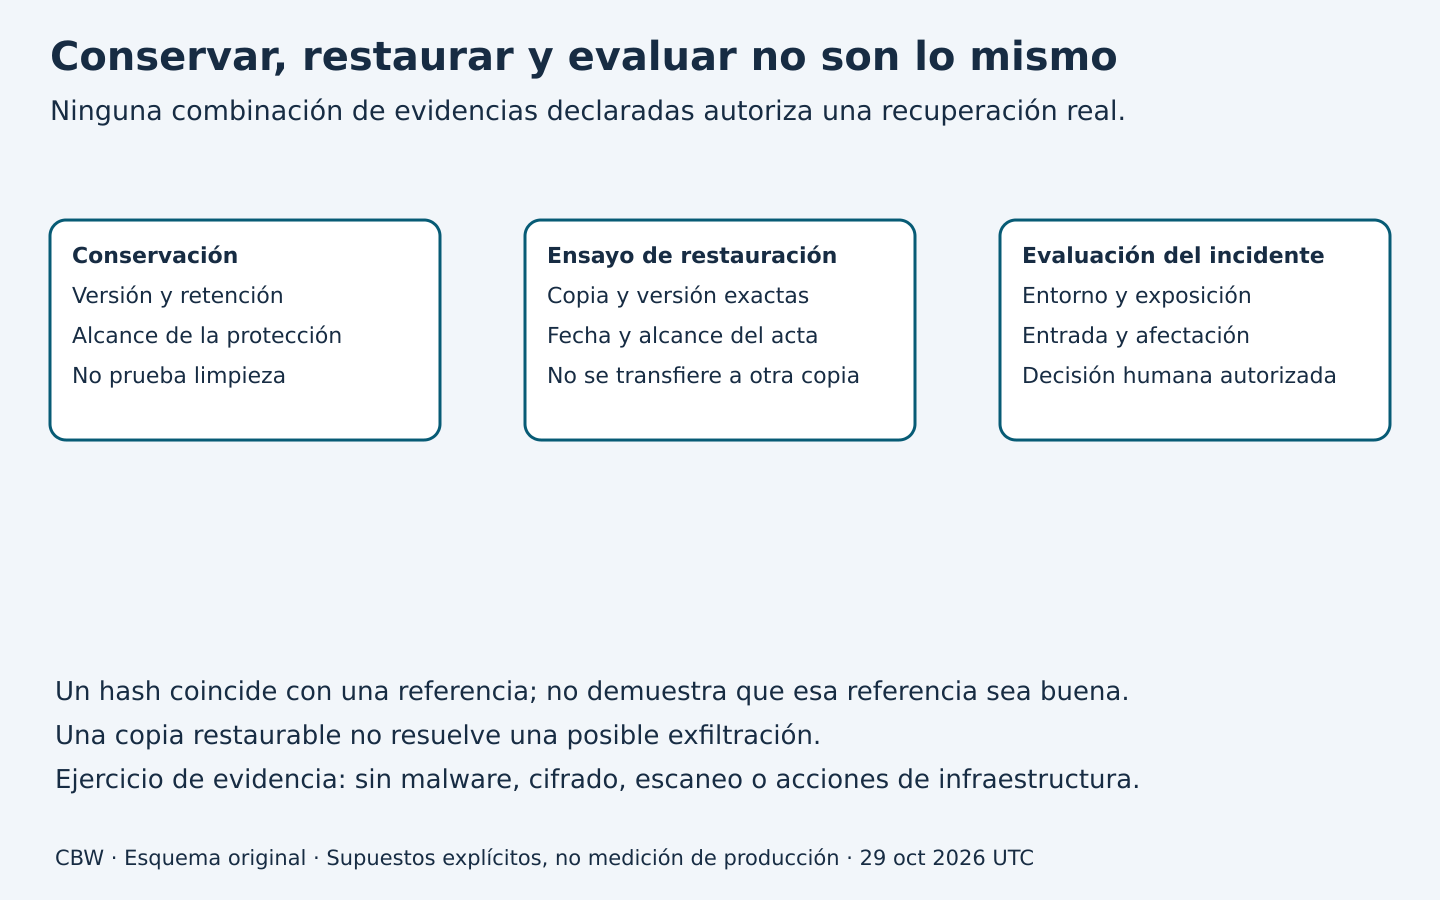
Solicita evidencia con identificación de copia y versión, fecha del ensayo, entorno, componentes incluidos, validaciones realizadas, resultados, excepciones y responsable. El tiempo medido debe indicar desde qué hito hasta cuál: no es igual copiar archivos que comprobar una operación de negocio.
- Archivo recuperado: acredita lo comprobado sobre ese archivo, no todas las dependencias de un ERP.
- Hash coincidente: muestra coincidencia respecto de una referencia; no demuestra que la referencia sea adecuada o esté libre de afectación.
- Aplicación que abre: no basta para acreditar consistencia de datos, integraciones o permisos necesarios.
- Escaneo sin alertas: no prueba ausencia de compromiso ni resuelve por sí solo la investigación.
- Ensayo satisfactorio: es evidencia acotada a esas condiciones, no garantía de una recuperación futura.
Un ejercicio de mesa con datos sintéticos puede ayudar a revisar responsables y documentos. No demuestra resistencia al ransomware. Esta guía no propone cifrar archivos, introducir malware ni cambiar controles como prueba. Cualquier ensayo real requiere un alcance autorizado y responsables competentes, separados de la lectura de este artículo.
El entorno de recuperación también necesita evidencia
El playbook del Centro Canadiense para la Ciberseguridad trata la recuperación dentro de una respuesta más amplia: evaluar el impacto, preparar un entorno apropiado y considerar la causa antes de reanudar conexiones. Se cita como orientación técnica, no como requisito legal mexicano ni procedimiento específico para tu empresa.
La copia, las herramientas de recuperación, las cuentas y las dependencias necesitan una evaluación coherente por los responsables. Restaurar datos no demuestra que hayan desaparecido accesos indebidos; tampoco revierte una posible divulgación de información. Son líneas de trabajo distintas que un respaldo no puede resolver por sí solo.
Qué debe precisar una oferta de protección incluida
- Alcance: sistemas y datos cubiertos, controles concretos y exclusiones; no basta «seguridad avanzada».
- Copias: identificación de versiones, separación de accesos, retención aplicable y evidencia disponible.
- Ensayos: quién los realiza, qué validan, cómo se documentan y qué requiere participación del cliente.
- Respuesta: canales, horario, escalamiento y tareas efectivamente contratadas. No supongas vigilancia permanente por el tipo de servidor.
- Decisiones: quién evalúa el incidente y quién puede autorizar cada intervención. La herramienta educativa no reemplaza a esas personas.
Si la oferta menciona certificados o auditorías, revisa también el alcance de las certificaciones y evidencias de seguridad. Un documento de una entidad o servicio no acredita automáticamente todos los sistemas del cliente.
Tu equipo puede ordenar este inventario y pedir las actas sin cambiar de proveedor. Un socio como CBW aporta valor cuando asume tareas verificables —coordinar evidencias, documentar dependencias o acompañar ensayos autorizados— dentro de un alcance acordado. Un precio mayor no garantiza limpieza ni continuidad; compara responsabilidades y entregables, no solo cantidad de controles anunciados.
IA: apoyo documental, nunca aprobación de una copia
Una IA puede ayudar a estructurar un ejemplo sintético o señalar campos ausentes en una plantilla. Puede también inventar relaciones entre copias, interpretar un hash como prueba de seguridad o presentar una lista completa como aprobación. Contrasta cada conclusión con el acta y con el responsable humano. No envíes respaldos, registros del incidente, datos personales, claves o informes privados sin autorización y revisión del tratamiento de datos. No puede certificar una copia a partir de esta guía.
Para aclarar el alcance de una propuesta, contacta con Cobalt Blue Web describiendo qué evidencia necesitas, sin adjuntar información sensible del incidente. Puedes usar las mismas preguntas con tu equipo u otro proveedor. La decisión útil no es declarar «todo seguro», sino saber qué está demostrado, qué falta y quién debe revisarlo.