Certificaciones de seguridad para dedicado cloud: revisa el alcance
Actualizado el 28 de octubre de 2026 · Guía para empresas en México
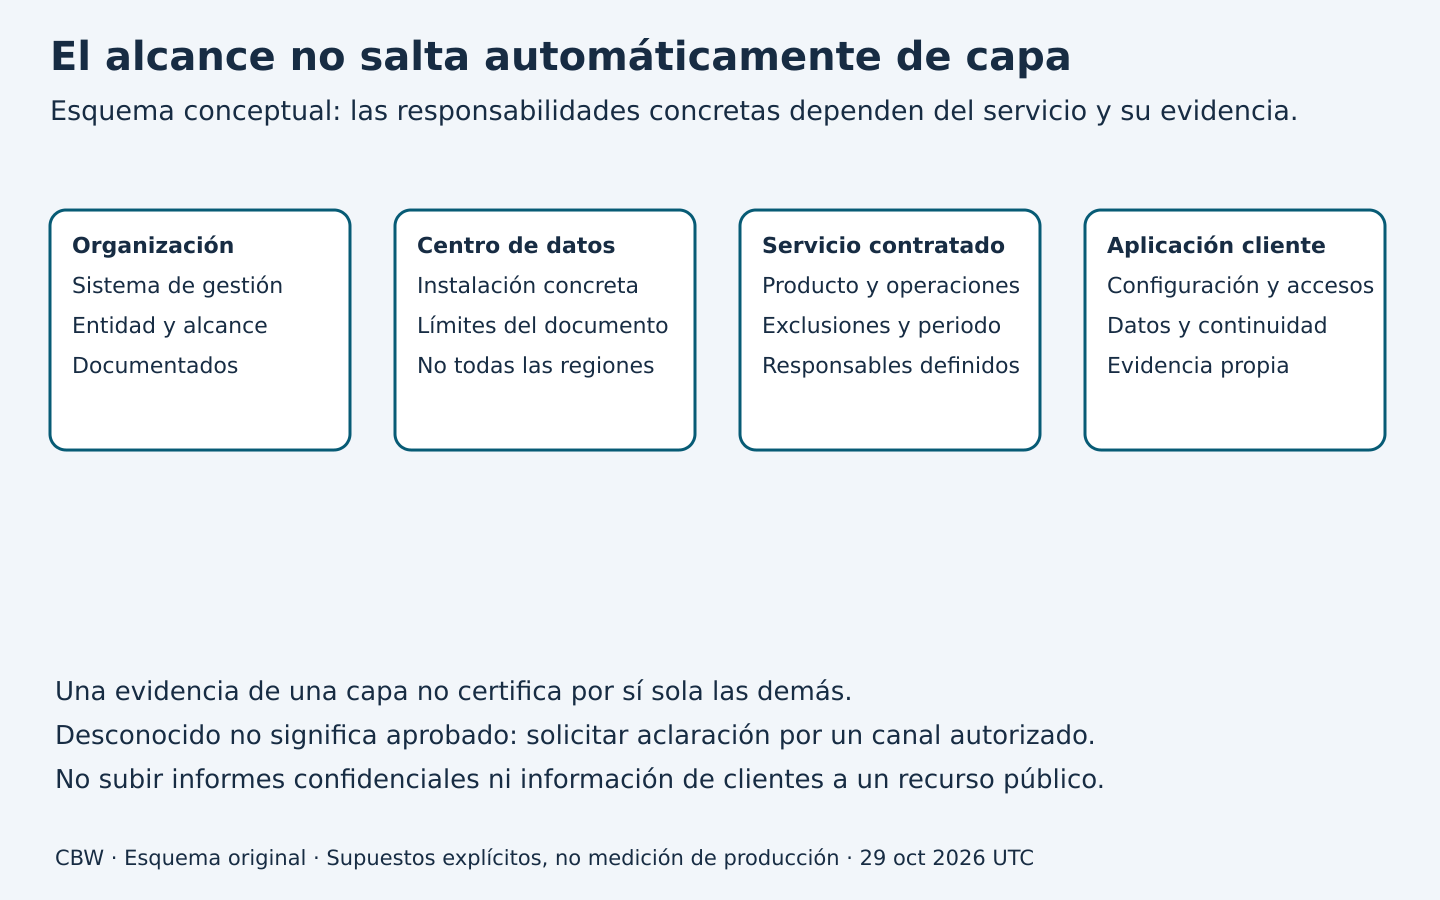
Las certificaciones de seguridad para un dedicado cloud sirven cuando su alcance coincide con el servicio que vas a contratar. Antes de comparar sellos, identifica la entidad evaluada, el servicio, la ubicación, las fechas y el tipo de documento. Un certificado del centro de datos no demuestra por sí solo que la administración de tu servidor o tu aplicación estén cubiertas.
Esta guía enseña a leer esos límites y convertirlos en preguntas verificables. No atribuye certificaciones a CBW ni a un proveedor concreto; tampoco emite un dictamen de cumplimiento o garantiza disponibilidad, recuperación o ausencia de incidentes.
Lee el alcance antes que el logotipo
Piensa en cuatro capas: organización, instalación física, servicio administrado y aplicación del cliente. Pueden intervenir empresas distintas y responsabilidades compartidas. Que una capa tenga evidencia favorable no permite extenderla automáticamente a las demás.
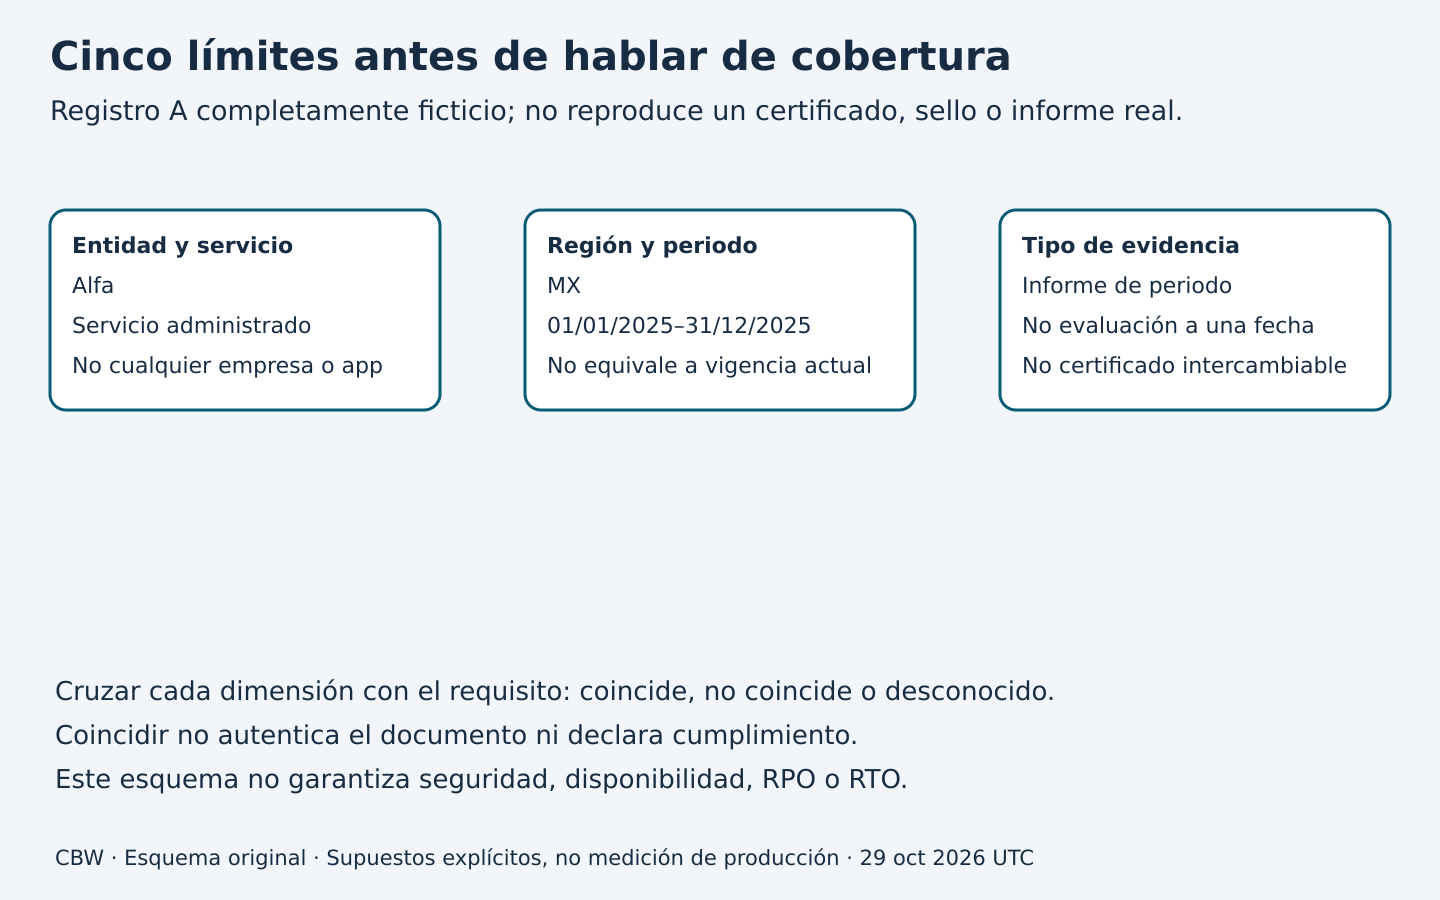
- Entidad
- Comprueba la razón social indicada y su relación con quien presta el servicio. Una marca comercial o el nombre de un grupo no explica por sí solo qué filial está incluida.
- Servicio
- Localiza la actividad evaluada. Alojar equipos, operar una plataforma cloud y administrar el sistema operativo son alcances diferentes. Anota exclusiones y servicios de terceros.
- Ubicación
- Relaciona las sedes o regiones mencionadas con el lugar donde se prestará tu servicio. Si el documento no lo aclara, registra «desconocido», no «incluido».
- Fecha o periodo
- Distingue emisión, vigencia cuando corresponda y periodo examinado. La fecha de descarga no actualiza la evidencia; un periodo pasado no demuestra la operación posterior.
- Tipo y emisor
- Identifica si tienes una certificación, un informe de atestiguamiento, una autoevaluación o material comercial. Verifica por los canales del emisor qué documento es y qué revisión permite.
Esta comparación es una primera lectura de correspondencia, no autentica el documento. Para una decisión sensible, la revisión de seguridad, contractual y de cumplimiento debe considerar el documento completo permitido, su opinión o resultado, límites y responsabilidades del cliente.
Practica la comparación sin subir información confidencial
Practicar la lectura de un alcance documental
Abre un recurso separado de este artículo. Los controles y resultados funcionan localmente en tu navegador con ejemplos ficticios; no se envían datos a terceros.
Abrir la herramienta interactiva
Incluye reinicio y descarga local del resultado. No comprueba un servidor ni valida un proveedor real. Puedes volver a esta guía desde el recurso.
El recurso enlazado compara requisitos ficticios con dos registros didácticos por entidad, servicio, región, fecha y tipo. Muestra coincidencias, diferencias o datos desconocidos por dimensión. No acepta certificados, informes, nombres de clientes ni credenciales y no produce una puntuación de cumplimiento ni una aprobación de proveedor.
Alternativa sin JavaScript: una matriz con tres resultados
Escribe una fila por dimensión. En una columna coloca lo requerido y en otra lo que el documento afirma expresamente. Marca coincide cuando los valores se corresponden en el ejercicio; no coincide si existe una diferencia explícita; desconocido si falta el dato. No sustituyas las últimas dos respuestas por un promedio favorable.
Ejemplo hipotético independiente: necesitas administración del sistema operativo en la región Norte, pero el documento describe únicamente alojamiento físico en esa región. La región puede coincidir y el servicio no. Eso no demuestra que el proveedor sea inseguro: demuestra que ese documento no acredita la actividad solicitada. Pide evidencia adicional o limita tu conclusión al alojamiento físico.
Qué pregunta responde cada familia de evidencia
ISO/IEC 27001: gestión de seguridad de la información
ISO/IEC 27001:2022 establece requisitos para un sistema de gestión de seguridad de la información. Al revisar una certificación, interesa saber qué organización y actividades cubre. No deduzcas de ella que cualquier aplicación alojada está configurada correctamente, que nunca ocurrirá una brecha o que todo requisito legal del cliente está satisfecho.
Solicita información de alcance y verificación del emisor por un canal apropiado. No presupongas derecho de acceso a auditorías completas, registros de otros clientes o documentación confidencial. Un resumen autorizado puede orientar la revisión, siempre identificando qué permite y qué no permite concluir.
SOC 2: un informe con alcance y tiempo definidos
AICPA describe los servicios SOC como informes de aseguramiento sobre controles. Conviene pedir el tipo exacto, el sistema descrito, los criterios incluidos y el periodo o fecha evaluados; evita reducirlo a «tienen un sello SOC».
La explicación profesional publicada por CSA sobre el periodo SOC 2 distingue Type 1, referido a una fecha, de Type 2, que abarca un periodo. No son simplemente niveles 1 y 2. Revisa qué intervalo responde a tu necesidad y qué evidencia existe para cambios posteriores; no llames «renovado» a un informe solo porque alguien lo reenvió hoy.
Solicita acceso únicamente por los canales y condiciones autorizados. Si solo recibes una página comercial, conserva esa limitación en la evaluación en lugar de afirmar que revisaste el informe.
CSA STAR: importa el programa y la vía
La información oficial de STAR distingue autoevaluación Level 1 y distintas vías Level 2, incluidas Certification, Attestation y C-STAR. No conviertas cualquier registro o nivel en la misma «certificación auditada». Comprueba la entrada concreta, su programa, vía y alcance; tampoco extrapoles una inscripción a servicios no descritos.
PCI DSS: externalizar pagos no elimina todas las responsabilidades
El PCI Security Standards Council explica que delegar el procesamiento puede reducir requisitos aplicables directamente al entorno del comercio, pero no su responsabilidad de verificar la protección por terceros. Se deben entender las responsabilidades compartidas y confirmar las obligaciones con quienes administran el programa de cumplimiento, como el adquirente o la marca de pago.
Un proveedor conforme para cierto servicio no convierte automáticamente toda tu integración en conforme. No uses una frase sobre segmentación como exención universal ni introduzcas datos de tarjetas en una herramienta editorial. La revisión requiere el flujo real y personal competente, por canales seguros.
Continuidad e infraestructura física: evidencia diferente
ISO 22301:2019 trata sistemas de gestión de continuidad del negocio. Esa referencia no fija por sí sola cuánto tardará tu aplicación en recuperarse ni cuántos datos podría perder. RTO y RPO deben tener alcance acordado y evidencia de ensayo aplicable.
Si una oferta menciona evaluaciones del centro de datos, pide identificar instalación, esquema, objeto evaluado y documento concreto. No equipares programas diferentes ni conviertas una evaluación física en garantía de la aplicación. Para estudiar la recuperación del servicio completo, consulta cuándo necesitas redundancia geográfica y cómo comprobar la recuperación.
Une cada requisito con una evidencia operativa y un responsable
Una vez entendido el documento, pregunta qué ocurre en tu servicio concreto. Evita solicitar un paquete indiscriminado de información sensible: acuerda evidencias pertinentes, minimizadas y accesibles solo a las personas autorizadas.
- Accesos administrativos: quién concede y retira permisos, cómo se comprueba la revisión y qué conserva el cliente. No necesitas recibir contraseñas ni llaves para formular la pregunta.
- Cambios y vulnerabilidades: qué componentes mantiene cada parte, cómo se priorizan hallazgos y qué evidencia de seguimiento puede compartirse.
- Incidentes: canal, horario y escalamiento contratados, quién comunica y qué información se entregará. Recepción de tickets y resolución especializada son compromisos distintos.
- Restauración: operación validada, fecha del ensayo, datos recuperados, tiempos observados y pendientes. Distingue un resultado medido de un objetivo contractual.
Un reporte favorable de infraestructura puede coexistir con obligaciones pendientes del cliente, como parches de su aplicación, roles o respaldos no incluidos. Pon esas tareas y responsables por escrito. Una certificación tampoco sustituye el contrato, y el contrato no sustituye una prueba técnica.
IA para ordenar preguntas, con verificación humana
Puedes pedir a una IA que revise una matriz ficticia y señale datos faltantes. Puede confundir nombres parecidos, inventar alcances o interpretar una fecha de emisión como periodo cubierto. Comprueba cada conclusión contra la evidencia permitida y conserva los desconocidos.
No cargues informes bajo confidencialidad, certificados de clientes, registros internos ni datos personales en servicios no autorizados. No delegues la autenticación de documentos, la aceptación contractual o un dictamen de cumplimiento a texto generado. La decisión corresponde a responsables de seguridad, operación y contratación.
Cómo cerrar la revisión sin pedir sellos por costumbre
Clasifica cada requisito como documentado para el alcance solicitado, pendiente de evidencia o fuera del alcance ofrecido. Conserva la fuente, la fecha de revisión y quién resolverá cada pendiente. La ausencia de evidencia no prueba incumplimiento, pero sí limita lo que puedes afirmar y aceptar.
Un socio como CBW u otro de experiencia comparable puede aportar valor al explicar responsabilidades y coordinar evidencias con el servicio propuesto. Ese trabajo debe estar definido; un precio alto no demuestra seguridad y un sello ajeno no acredita al integrador. Si tu equipo puede completar la evaluación, no necesitas contratar otra capa de revisión por rutina.
Para consultar nuestra alternativa, puedes plantear a Cobalt Blue Web tus requisitos de alcance y evidencia. Pide identificar qué se ofrece, qué queda excluido y qué información se puede comprobar antes de decidir. No se presupone ninguna certificación, informe disponible ni garantía de cumplimiento.
Referencias públicas revisadas el 29 de octubre de 2026 (UTC). Guía de lectura y preparación, no auditoría, asesoría legal ni validación de un proveedor específico.